Contesto
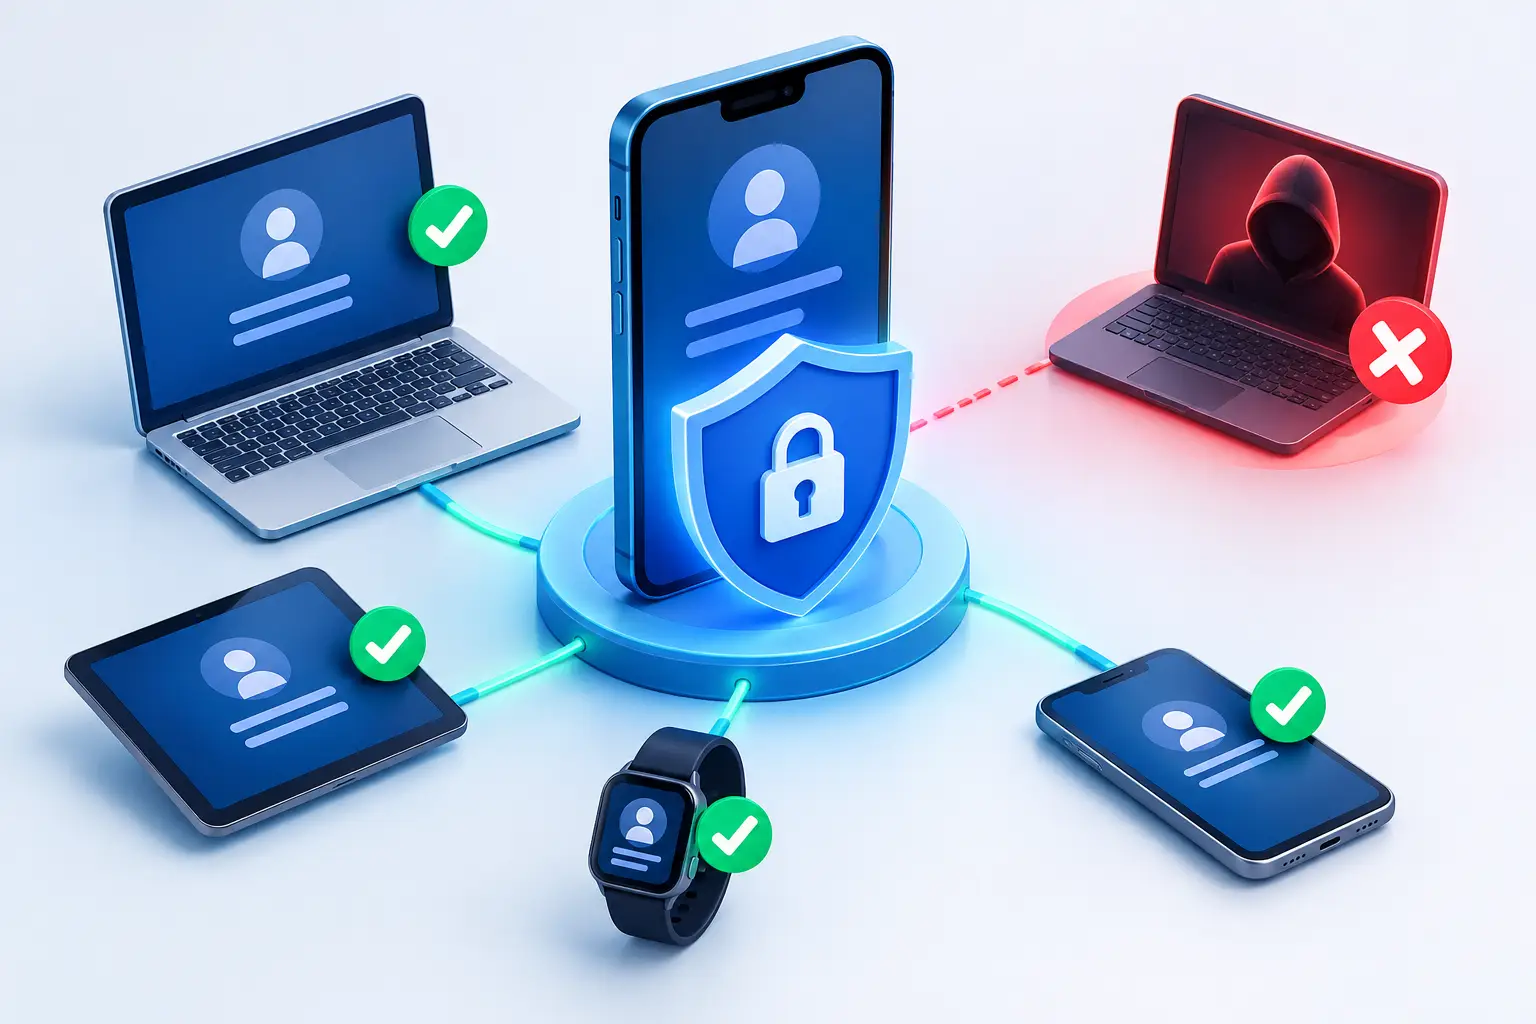
Un cliente segnala un ordine che non riconosce. Nel profilo trovi un indirizzo modificato e un accesso precedente alla richiesta. Il pagamento può sembrare normale perché l'attaccante sta usando un account già esistente.
Per il negozio, il punto è ricostruire l'accesso e le modifiche successive. Fermare soltanto la prossima registrazione non protegge un profilo già compromesso.
Parti dalla segnalazione del cliente
Conserva i riferimenti dell'ordine e controlla quali dati sono cambiati. Verifica gli accessi attraverso la pagina del cliente, i moduli di login WordPress e gli eventuali servizi esterni di autenticazione.
Chi prova credenziali rubate da altri servizi può tentare molti account diversi. La guida OWASP sul credential stuffing descrive questo uso di coppie email e password già esposte.
Proteggi il recupero del profilo
Con chi gestisce il sito, prevedi limiti ai tentativi ripetuti e verifiche aggiuntive per le operazioni più delicate. Controlla anche il recupero della password: deve aiutare il cliente a rientrare senza diventare un'altra strada per l'abuso.
Se il furto è confermato, interrompi le sessioni coinvolte e accompagna il cliente nel ripristino dell'accesso. Rivedi indirizzi, richieste e ordini effettuati durante la compromissione. Un cambio di password non annulla automaticamente un ordine già partito.
Evita di bloccare un cliente soltanto perché viaggia o usa un dispositivo nuovo. La decisione richiede il contesto delle azioni.
Tieni insieme sicurezza e assistenza
Definisci chi ferma la spedizione, chi contatta il cliente e chi decide eventuali rimborsi. Un caso senza responsabile può restare aperto mentre l'ordine viene evaso.